Перейти к содержимому
empty_man

empty_man

На сайте с 30 августа 2009 г.Казахстан, Караганда

Пользователь пока ничего не рассказал о себе.

рейтинг

10

постов

59

комменты

31

подписчиков

10

подписок

0

PAL - инструмент анализа счетчиков сервера

Недавно посетил WorkshopPLUS по администрированию SharePoint 2007. Преподавал инженер из Microsoft Russia, в числе прочего он показал инструмент PAL. Предназначено сие поделие для анализа blg и csv файлов, собранных с помощью perfom.

собственно надо скачать несколько вещей

  • PAL - www.codeplex.com
  • OWC - office web component - на сайте microsoft, для 2007 их отдельно нет, но те что для 2003 прекрастно работают
  • Log Parser - на сайте microsoft
  • NET.Framework - стоит в системе :)

После установки всего этого добра, запускаем PAL

Ну а дальше просто идем по мастеру - указываем наш источник данных

выбираем шаблон сервера - в данном случае SharePoint - там же надо ответить на вопросы (сколько CPU, платформа, память и т.д.)

Выбираем интервал - обычно AUTO подходит всем

Выбираем формат выводных данных

Далее идет формат командной строки - можно заскриптовать все это дело :)

Ну и собственно запуск - появляется cmd окошко, после этого открывается отчет в IE (у меня не открылся, пришлось руками лезть в папку)

после этого видим красивый и подробный отчет с указанием проблемных мест и прочего - привожу кусочек...

если есть желание можно создать шаблоны с нужными вам параметрами и указанием пороговых значений и пр...

собственно вопрос наверное у всех - а как снять нужные вам счетчики :) а все просто- 2 рисунок Export to Perfmon Template File - выгружаете html. На сервер делаете создание счетчика из файла html и все :)

У меня на продакшн хренова с дисками - оно и понятно...Hyper-V и посещаемость не слабая... надо будет думать, как решить

0
0
463

Прикупился - обновился :)

Обновил стационарный компьютер. Купил Intel Quad E9400 и Gygabyte GA-EP45-UD3P. Памяти теперь 6Гб и Windows7 x64 :) плавно переношу виртуальные машины на новое железо. Наконец то смогу спокойно протестировать Windows 2008 R2, а то переводить скоро сервера заказчика...

надо будет схемку накидать какая у меня теперь крутая инфраструктура виртуальная дома

0
0
287

Связь между сетями ISA и FreeBSD с помощью IPSEC

Достаточно интересная задачка по соединению сетей - на одной стороне шлюзом ISA 2006 на другой шлюзом FreeBSD. Идеологически правильно создавать IPSEC соединение site-to-site - так пишут на M$. Ок...супер...но нигде нет про FreeBSD, везде только Linux :) Не беда...поправим - итак быстрое howto соединения сетей....


дано -

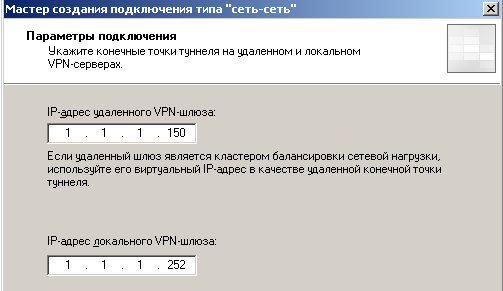
сеть 10.0.0.0/24 - шлюз ISA - внешний 1.1.1.252

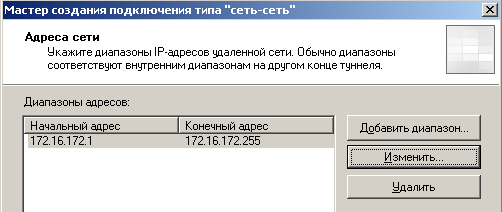
сеть 172.16.172.0/24 - шлюз FreeBSD внешний 1.1.1.150

необходимо -

связать сети между собой и шифровать канал

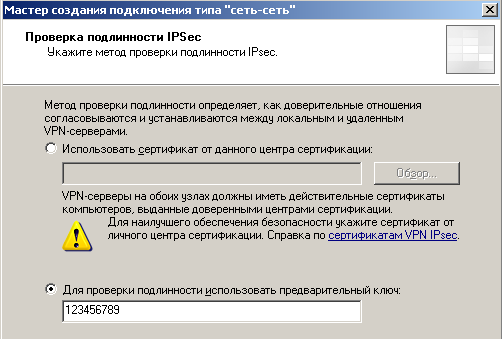
Лирика - делаю на preshared key пока. С сертифкатами надо конкретно вдуплить...что и как....

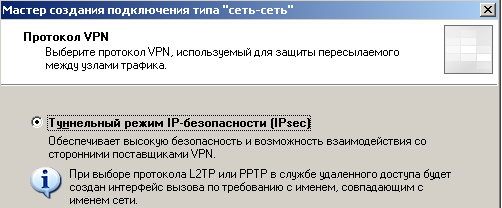
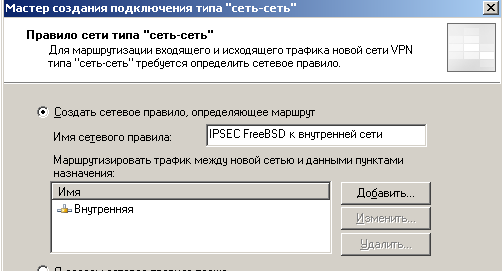
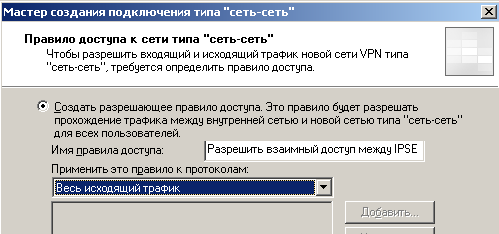
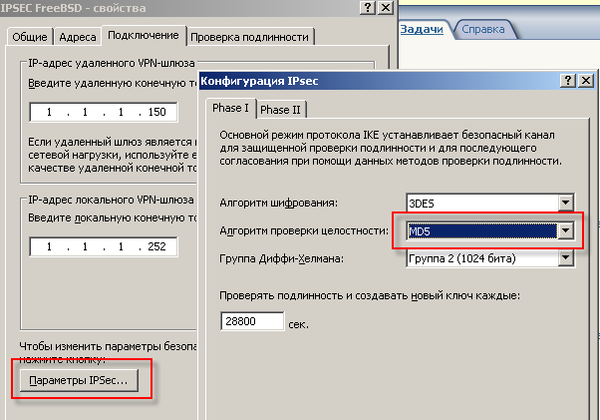
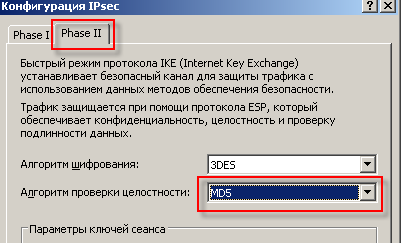
На ISA все решается мастером за 5 минут, посему только скрины без комментариев
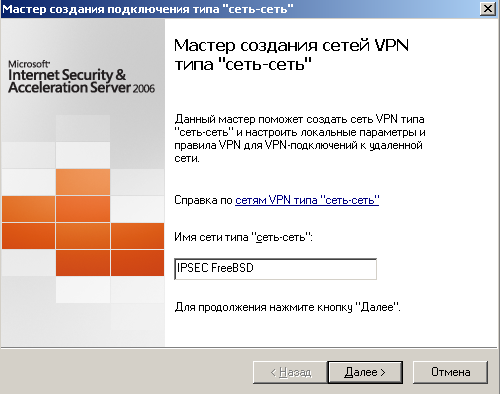
Итак..с ISA все...

FreeBSD - необходимо -

в ядре

option    IPSEC

device    crypto
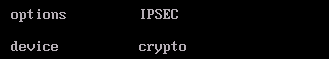
пересобираем ядро

ставим ipsec-tools -

создаем директории для файлов racoon -

/usr/local/erc/racoon - нормальный такой выбор

/usr/local/etc/racoon/cert - для сертификатов (в будущем) и файлов presharedkeys

создем файл ipsec.conf в /etc - для политик IPSEC

копируем из /usr/local/share/examples/ipsec-tools два файла
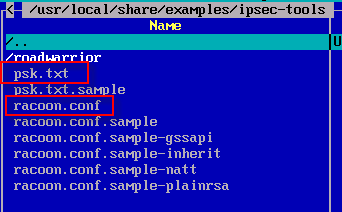
конфиг racoon в racoon и psk.txt в cert

рихтуем под себя

psk.txt - наш файл ключей - IP адрес удаленной стороны и ключ
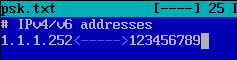
ПРАВА НА ФАЙЛ 0600 для root - иначе не запустися!

racoon.conf - собственно файл конфигурации. Самый простой вариант без наворотов

path include "/usr/local/etc/racoon";
path pre_shared_key "/usr/local/etc/racoon/cert/psk.txt";
log debug;

# "padding" defines some padding parameters. You should not touch these.
padding
{
maximum_length 20; # maximum padding length.
randomize off; # enable randomize length.
strict_check off; # enable strict check.
exclusive_tail off; # extract last one octet.
}

# if no listen directive is specified, racoon will listen on all
# available interface addresses.
listen
{
isakmp 1.1.1.150 [500];
}

# Specify various default timers.
timer
{
# These value can be changed per remote node.
counter 5; # maximum trying count to send.
interval 20 sec; # maximum interval to resend.
persend 1; # the number of packets per send.
# maximum time to wait for completing each phase.
phase1 30 sec;
phase2 15 sec;
}

remote 1.1.1.252
{
exchange_mode aggressive,main;
doi ipsec_doi;
situation identity_only;

my_identifier address 1.1.1.150;
peers_identifier address 1.1.1.252;
proposal_check obey; # obey, strict, or claim

proposal {
encryption_algorithm 3des;
hash_algorithm md5;
authentication_method pre_shared_key;
lifetime time 30 sec;
dh_group 2;
}
}

sainfo 1.1.1.150 any address 1.1.1.252 any
{
pfs_group 2;
lifetime time 36000 sec;
encryption_algorithm 3des;
authentication_algorithm hmac_md5;
compression_algorithm deflate;
}

sainfo anonymous
{
pfs_group 2;
lifetime time 60 min;
encryption_algorithm 3des;
authentication_algorithm hmac_md5;
compression_algorithm deflate;
}

и наконец ipsec.conf - указываем политики связи и шифрования

spdadd 172.16.172.0/24 10.0.0.0/24 any -P out ipsec esp/tunnel/1.1.1.150-1.1.1.252/require;
spdadd 10.0.0.0/24 172.16.172.0/24 any -P in ipsec esp/tunnel/1.1.1.252-1.1.1.150/require;

рихтуем rc.conf

racoon_enable="NO" - включаем racoon (пока NO, но как только все проверим ставим YES)
gif_interfaces="gif0" - описываем интерфейс через который идем в туннель
gifconfig_gif0="1.1.1.150 1.1.1.252" - создаем туннель
ifconfig_gif0="inet 172.16.172.252 10.0.0.252 netmask 255.255.255.0" какие сети связываем
ipsec_enable="YES" - шифрование
ipsec_file="/etc/ipsec.conf" - его конфиг
static_routes="MyContoso" - маршрут в другую сеть
route_MyContoso="10.0.0.0/24 -interface gif0"  - куда и через кого

перегружаем FreeBSD смотрим  наш gif0
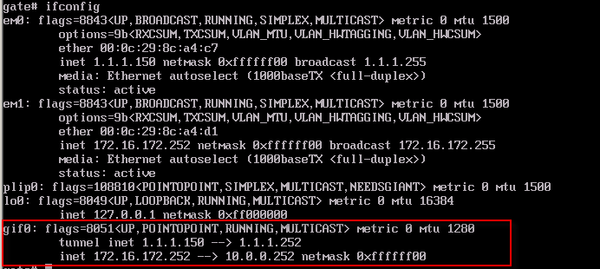
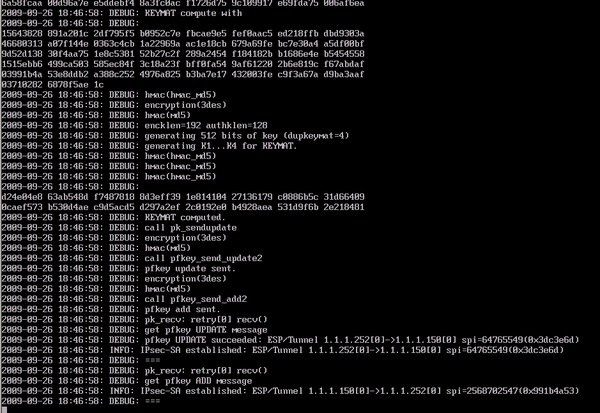
А теперь пробуем взлететь со всем этим - запускаемся в отладке
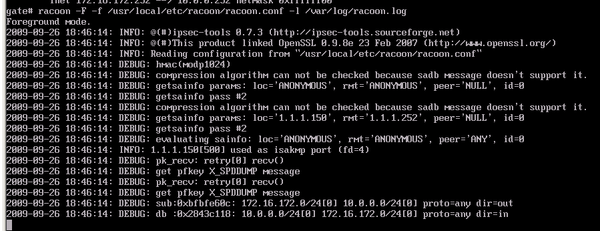
смутило пару вещей - потом покопаюсь...

ну и пробуем пробить туннель - пингуем из сети 10.0.0.0/24 адрес в сети 172.16.172.0/24

первый пакет потерялся - устанавливалась связь, зато потом все супер
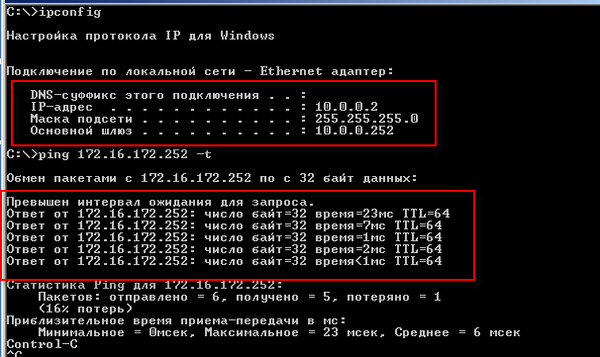
со стороны FreeBSD
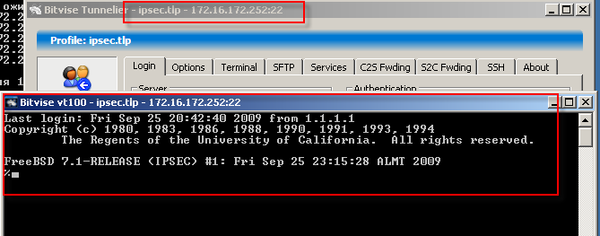
ну и чтобы окончательно убедиться в том что все пашет - ssh соединение на ВНУТРЕННИЙ адрес FreeBSD
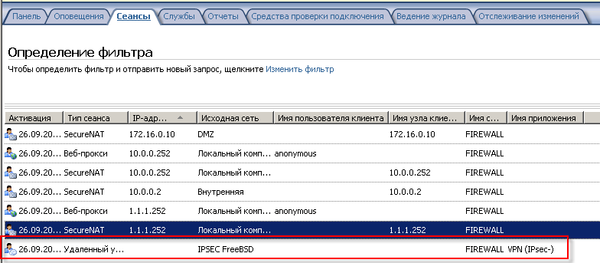
Смотрим на ISA
ну вроде все... быстро (не совсем безопасно, не совсем правильно :) ). так сказать костыль на пару дней.

P.S.

Заметил неприятную вещь - соединение устанавливается только если инициатор в сети за ISA. Если попробовать соединиться инициировав соединение из сети за freebsd, то ничего не получится....

После ночи капания в google вроде как понял, что косяк в реализации NAT-T IPSEC в ISA.

Побороть пока не смог :( обыдно да...

0
5
452

Простейший почтовый сервер на базе Windows 2008

В Windows 2003 был простейший почтовый функционал - SMTP и POP3 сервисы.В Windows 2008 SMTP сервер остался, а вот POP3 убрали - ну не гады ли :). Однако народ не долго мучаясь написали POP Connector - вот первоисточник

http://weblogs.asp.net/hpreishuber/archive/2008/04/30/visendo-smtp-pop3-extender-for-windows-2008-server.aspx

установка и настройка проблем не вызвала, после отправки письма пользователю автоматически создалась папка, которая указана в конфигурационном файле и туда упало письмо которое затем спокойно получил клиентом.

вот собственно и все.

0
0
877

Postfix как шлюз для Exchange

Почитал в сети описания и мнения и решил сотворить вот что -

Внутри сети поставить Exchange  со всеми наворотами, а вот снаружи прикрыть его Postfix и на нем навернуть антивирус спаморезалку и пр. и пр. Postfix будет в DMZ опубликован через ISA, кроме того попробую выставить OWA через Apache в режиме реверсивного прокси.  :) Авторизация по сертификатам ну все такое..

о как... наполеоновские планы

Если срастется надо будет записать на долгую память...

только вот еще не решил что использовать FreeBSD или Red Hat... фря ближе к душе, но red hat нужен для опыта...если лень победит поставлю фрю - с ней хоть работаю все время, и все подводные камни изучил

0
2
453

Альтернативное имя в сертификате

Понадобилось выдать сертификат для сайта, который опубликован в Интернете и в локальной сети по SSL. Имена внутренне и внешнее разные, поэтому как бы сертификатов надо 2... однако CA от Microsoft умеет выдавать сертификаты которые откликаются на 2 имени :)

первоисточник

http://support.microsoft.com/default.aspx/kb/931351/en-us

вобщем надо выполнить

certutil -setreg policy\EditFlags +EDITF_ATTRIBUTESUBJECTALTNAME2
net stop certsvc
net start certsvc

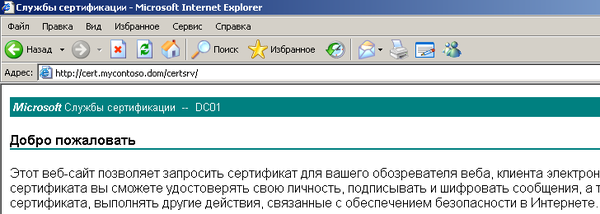
и потом на страничке запроса сертификата указать

после этого в сертификате будет новый пункт в довесок к основному имени

вот так вот - просто и со вкусом :) можно опубликовать корректно по SSL с одним сертификатом несколько имен


P.S. Важно - в san надо указывать все имена!!!! и www.mycontoso.dom и portal.mycontoso.dom

san:dns=www.mycontoso.dom&dns=portal.mycontoso.dom


0
0
880

Использование одного прослушивателя (Listener) для нескольких правил публикации в ISA 2006

Занятное поведение прослушивателя при публикации нескольких web-серверов.

Если надо опубликовать несколько web-серверов на одном ip адресе и использовать авторизацию только в одном случае, делаем следующиее

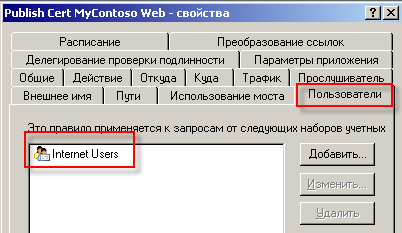
Создаем правило публикации для сайта cert.mycontoso.dom и прослушиватель (П), причем в П делаем авторизацию (например по формам) - проверяем - например публикацию СА для внешних пользователей - разрешаем только Internet Users получать сертификаты.

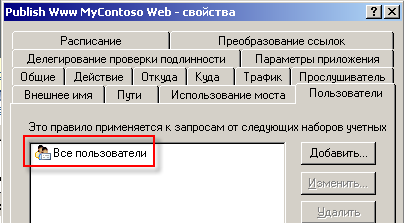
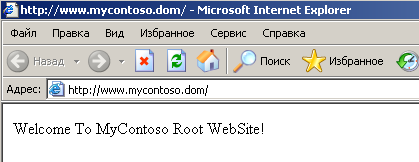
После этого создаем еще одно правило для сайта www.mycontoso.dom (который имеет тот же внешний адрес и находится на том же сервере внутри сети), используя тот же самый прослушиватель, но уже говорим для All Users

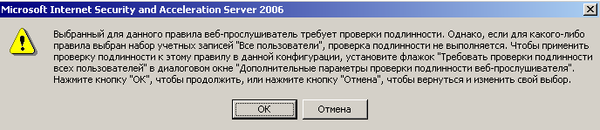
получаем предупреждение

собственно, что и требовалось показать :)

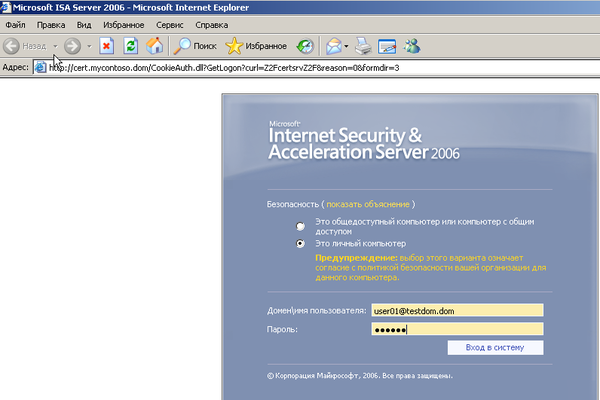
и теперь при обращении к СА получаем форму проверки пользователей

и пройдя авторизацию получаем доступ

а обращаясь по адресу второго правила - получаем страничку без запроса credentials


в принципе удобно, но для некоторых вещей все таки лучше создать отдельный прослушиватель.

P.S. Формочки авторизации надо бы поменять :) на что то свое...займусь позже

Для папки CertEnroll надо создать правило пускающее без авторизации всех, для того чтобы клиенты могли свободно забирать CRL и AIA указанные в сертификатах, выпущенных этим СА


0
1
483

Блокирование диапозонов IP по странам в ISA 2004/2006

Возникла необходимость блокировать доступ к сети и опубликованным сервисам для определенных стран. Нашел сайт, где списки IP для каждой страны уже сделаны в виде xml файла, готового для загрузки в ISA.

собственно сайт - www hammerofgod com / download /ISASets /

проверил для интереса Казахстан - нет подсетей выделенных в этом году :( наверное появятся позже. В принципе даже то, что есть сейчас уже хватает. Отсек кучу атак :)

0
0
330

Доступ к компьютеру из любой точки интернета

Иногда бывает нужно залезть на домашний комп из гостиницы или точки общего доступа...открывать RDP в мир как то не кошерно (особенно после того как недавно нашли уязвимости в протоколе), а городить vpn слишком круто. Посему решил пробросить ssh туннель домой. Выбор пал на WinSSHD и Tunnelier от bitvise. Порадовало, что и обе программы бесплатны для individual use (хотя есть небольшие ограничение, но я забил).


Собственно WinSSHD - ssh демон для Windows, Tunnelier - ssh клиент с возможностью сразу запустить туннель без предварительных настроек (как в putty например). Кроме того в нем куча приятных функций - передача файлов, подключение удаленных дисков, и пр. и пр.

Малость промучался с ключами (пароль не хотелось), но почитав help (как обычно впрочем :) в моем случае) разобрался...

Теперь у меня на flash есть portable версия tunnelier и ключ и в любом месте с любого компа можно залезть домой по RDP.

И это радует..ах, да на роутере пришлось пробросить порт с внешнего адреса на внутренний (кстати порт изменил со стандартного на другой - хрен вам китайцы :) )


так что, кто хочет тот всегда пройдет :)